

.svg)

- Сетевая безопасность
- Безопасность хостов (серверов и персональных арм)
- Веб-защита (контент AntyDdos, WAF)
- Защита баз данных
- Выявление данных, защита от утечек, контроль работы персонала
- Мониторинг безопасности
- Проектирование и соблюдение норм ИБ
- Обучение и контроль персонала
- Управление репутацией в интернете
- Онлайн-заказ
Аудит безопасности государственных информационных систем (ГИС)
Аудит безопасности государственных информационных систем (ГИС)
Аудит ГИС показывает не только, где система не соответствует требованиям, но и где она реально уязвима. Мы анализируем архитектуру, настройки, СЗИ, процессы и возможные сценарии атаки, чтобы понять, какие угрозы действительно актуальны для вашей системы и какие меры нужно усилить в первую очередь.
Инфраструктура постоянно меняется: появляются новые серверы и интеграции, открываются сетевые взаимодействия, меняются настройки межсетевых экранов, версии ПО, способы удалённого доступа и права пользователей. Вместе с этим меняется и поверхность атаки. Если защита не пересматривается вслед за системой, меры, которые раньше были достаточны, могут перестать закрывать актуальные угрозы.
Поэтому аудит ГИС нужен не только для поиска формальных несоответствий. Его задача — сопоставить архитектуру, модель угроз, фактические настройки и реальные процессы эксплуатации, определить наиболее опасные для конкретной системы сценарии нарушения безопасности и на этой основе сформировать приоритетную стратегию защиты: что исправлять в первую очередь, какие меры усиливать, где менять архитектуру или настройки, а где достаточно актуализировать процессы и документы.
Когда и какой аудит ГИС нужен
Аудит государственных информационных систем проводят не только перед аттестацией. Он полезен после модернизации, изменения архитектуры или сетевых связей, подключения новых площадок и внешних сервисов, замены серверов и СЗИ, изменения удалённого доступа, а также когда оператору нужно независимо оценить текущее состояние защиты и понять реальные риски.
Аудит государственной информационной системы может охватывать всю ГИС либо быть ограничен конкретным сегментом. Границы определяем исходя из задачи, чтобы не превращать проверку в формальный «аудит всего» и при этом не упустить связи, от которых зависит защищённость объекта.
Что может быть объектом аудита
- Вся ГИС. Комплексно проверяем площадки, серверы, АРМ, сети, интеграции, внешние подключения, СЗИ, документы и процессы. Такой формат нужен, когда требуется получить общую картину состояния защиты и определить наиболее существенные риски.
- Отдельные сегмен. Проверка может быть сосредоточена на конкретном : например, сервер сегмент. При этом учитываем его связи с остальной ГИС, иначе технические выводы могут оказаться неполными.
- Рабочее место для работы с ГИС. Для АРМ проверяем состав СВТ и программного обеспечения, применяемые средства защиты, подключение к сети, линии связи, порядок доступа и технологический процесс работы с информацией.
- Аудит документации и процессов — ОРД, модель угроз, роли и ответственность, доступ, эксплуатационные процедуры и подтверждение их фактического выполнения.
- Технический аудит — серверы, АРМ, сети, межсетевые экраны, СЗИ, программное обеспечение и значимые настройки.
- Анализ уязвимостей — инструментальная и экспертная проверка согласованных хостов и сервисов.
- Пентест — тестирование на проникновение в заранее определённых границах, если оно требуется для поставленной задачи.
Аудит документации и организационных мер
В проектах по подготовке объектов к аттестации мы начинаем с обследования и проверки уже принятых организационно-технических мер. Это реальная часть работ «Бизнес Навигатора», которая позволяет сопоставить документы не с абстрактным чек-листом, а с фактическим устройством и эксплуатацией объекта.
- анализируем документы по защите информации и иные ОРД на соответствие установленным требованиям и реальным процессам;
- проверяем распределение ролей и ответственности должностных лиц;
- анализируем порядок предоставления, изменения и блокировки доступа, удалённый доступ и взаимодействие с подрядчиками;
- сопоставляем документацию с текущей архитектурой, составом оборудования и программного обеспечения;
- при необходимости уточняем класс защищённости и применимые требования в рамках поставленной задачи.
Если документы необходимо разработать заново или существенно переработать, это отдельная услуга. Аудит фиксирует разрыв и формирует исходные данные для дальнейшей разработки ОРД.
Вам может понадобиться: Разработка ОРД для ГИС
Технический аудит инфраструктуры и СЗИ
Состав технической проверки зависит от объекта и согласованной глубины работ. В реальных проектах по подготовке к аттестации «Бизнес Навигатор» выполняет в том числе:
- анализ состава СВТ, используемых для обработки информации;
- проверку серверов ГИС, рабочих станций и АРМ;
- анализ программного обеспечения и значимых настроек;
- проверку сетевой архитектуры, сетевых взаимодействий и межсетевых экранов;
- анализ конфигурации СЗИ и комплаенс настроек средств защиты;
- проверку журналирования и отдельных параметров регистрации событий;
- анализ размещения объекта и линий связи относительно границ контролируемой зоны — когда это применимо;
- анализ технологического процесса обработки и хранения информации.
При техническом аудите важно не просто найти настройку, которая выглядит неправильной. Нужно понять, какую угрозу она создаёт именно для этой архитектуры, какие компоненты затрагивает и насколько срочно требуется исправление. Так проверка серверов ГИС превращается не в механический просмотр конфигурации, а в оценку влияния конкретных настроек на защищённость системы.
Анализ уязвимостей и тестирование на проникновение
Если конфигурационной проверки недостаточно, в программу может входить анализ уязвимостей. Инструментальные результаты оцениваем в контексте архитектуры: сам факт обнаружения потенциальной уязвимости ещё не показывает реальный риск — важны доступность компонента, существующие средства защиты, сетевые связи и возможный сценарий развития атаки.
Тестирование на проникновение не является автоматической частью любого аудита. Перед пентестом определяем объект, допустимые методы, глубину и ограничения. Особенно это важно для действующей ГИС, где сама проверка не должна создавать неприемлемый риск для эксплуатации.
Что именно проверяем
Границы и архитектуру
Уточняем состав оборудования, сетевые связи, интеграции, внешние сервисы, административные и удалённые подключения, а также изменения, которые произошли после подготовки исходной документации. Именно здесь часто обнаруживаются компоненты или взаимодействия, которые уже существуют технически, но ещё не отражены в модели угроз, схемах или других документах.
Модель угроз и реализованные меры
Проверяем, соответствует ли модель угроз текущей архитектуре и условиям эксплуатации. Затем сопоставляем предусмотренные организационные и технические меры с реальными настройками и процессами.
Например, если административный доступ должен быть разрешён только из выделенного сегмента, проверяем, откуда фактически возможны подключения и какими средствами они контролируются. Если появился новый внешний сервис, интеграция или удалённый канал, оцениваем, изменились ли связанные с ним угрозы и достаточны ли действующие меры защиты.
Цель аудита — не собрать максимально длинный список замечаний, а определить слабые места, которые действительно способны привести к реализации существенных угроз.
Документы и фактическую практику
Смысл аудита безопасности ГИС — свести бумажную и техническую части в одну картину. Существенные находки фиксируем по логике: что должно быть, что обнаружено фактически, где возник разрыв, чем он опасен, насколько он приоритетен и какое действие требуется.
| Требование / решение | Фактическое состояние | Разрыв | Риск | Приоритет | Действие |
|---|---|---|---|---|---|
| Административный доступ только из выделенного сегмента | На сервере разрешён доступ из пользовательской сети | Настройка расходится с принятой схемой | Расширение поверхности атаки | Высокий | Ограничить источники подключения и проверить аналогичные правила |
| Предусмотрен периодический пересмотр прав | Подтверждений последней ревизии нет | Процесс описан, но выполнение не подтверждено | Сохранение избыточных прав | Средний | Провести ревизию и фиксировать результаты |
| Модель угроз отражает состав компонентов | После модернизации добавлен новый сервер | Документация отстала от архитектуры | Неполная оценка угроз и мер | Высокий | Актуализировать исходные данные и модель угроз |
Такой формат позволяет сразу ответить на три практических вопроса: что обнаружено, чем это опасно и что делать дальше.
Как проходит аудит, что получает заказчик и что делать дальше
Сбор данных, проверка и фиксация результатов
- Определяем задачу, объект и границы: вся ГИС, сегмент, сервер, АРМ или другой объект информатизации.
- Собираем документацию, сведения о составе СВТ и ПО, схемы, модель угроз, перечень СЗИ и другие исходные материалы.
- Проводим обследование, документарную и техническую проверку.
- При необходимости выполняем анализ уязвимостей или тестирование на проникновение.
- Фиксируем выявленные расхождения, оцениваем их значимость и формируем приоритетный план действий.
Глубина каждого этапа определяется программой аудита. Для одного объекта может быть достаточно документарной и конфигурационной проверки, для другого потребуется инструментальный анализ и работа специалистов непосредственно на площадке.
Отчёт, рекомендации и стоимость
По итогам заказчик получает:
- отчёт о фактическом состоянии проверенного объекта;
- перечень выявленных несоответствий и технических проблем;
- оценку их значимости и приоритизацию;
- рекомендации по устранению;
- план дальнейших действий: актуализация ОРД, проектирование, изменение настроек, сопровождение или подготовка к аттестации.
Результат аудита должен помогать принимать решения. Критичная техническая проблема не должна потеряться среди редакционных замечаний к документам, а формальное несоответствие не должно автоматически получать тот же приоритет, что и слабое место, которое может использоваться в реальном сценарии атаки.
Стоимость зависит прежде всего от границ проверки. Аудит одного АРМ или сервера и обследование распределённой ГИС с несколькими площадками отличаются по объёму в разы. Также учитываем количество компонентов, класс защищённости, состояние документов и СЗИ, глубину технических работ, необходимость анализа уязвимостей, пентеста и выезда специалистов.
Следующие шаги после аудита
Если аудит выявил устаревшие или отсутствующие документы, следующим этапом может быть разработка или актуализация ОРД. Если проблема находится в архитектуре или способе реализации мер — проектирование или доработка системы защиты. Если необходимо подтвердить соответствие объекта установленным требованиям, после устранения выявленных проблем можно переходить к подготовке и проведению аттестационных работ.
Аудит и аттестация — разные услуги. Аудит показывает фактическое состояние, угрозы, слабые места и приоритеты улучшения защиты. Аттестация представляет собой самостоятельную процедуру оценки соответствия объекта с проведением испытаний и оформлением предусмотренных результатов.
Если в рамках подготовки специалисты «Бизнес Навигатора» участвовали в разработке или внедрении системы защиты конкретного объекта, аттестационные испытания по этому объекту выполняют другие специалисты. Если заказчик предоставляет уже подготовленный объект и готовую документацию, отдельная коммерческая услуга аудита сама по себе не является обязательным условием: объём предварительной проверки определяется состоянием объекта и задачей проекта.
Вам может понадобиться: Аттестация ГИС и объектов информатизации
По результатам проверки могут выявиться дополнительные нормативные режимы. Например, если в ГИС обрабатываются персональные данные и это влияет на защиту, дальнейшие документы и процессы нужно согласовать также с применимыми требованиями к ПДн. Если конкретная ГИС может относиться к объектам КИИ, требуется отдельно проверить применимость этого режима. Такие смежные задачи раскрываются на профильных страницах, а не внутри аудита ГИС.
Вам может понадобиться: Разработка и сопровождение ОРД по персональным данным; Категорирование объектов КИИ.
Почему для аудита ГИС выбирают «Бизнес Навигатор»
Опыт, лицензии, широкая география и результаты
«Бизнес Навигатор» работает в ИТ и автоматизации с 2011 года, направление информационной безопасности развивает с 2012 года. В проектах по защите ГИС мы учитываем не только требования и документацию, но и фактическую ИТ-среду: серверы и рабочие места, сети, программное обеспечение, интеграции, средства защиты, пользователей и внешние подключения.
У компании есть лицензия ФСТЭК России на деятельность по технической защите конфиденциальной информации и лицензия ФСБ на работы и услуги в области криптографической защиты информации.
Работаем с заказчиками из Москвы и Московской области, Самары и Самарской области, а также из других регионов России. Аналитические работы, которые не требуют присутствия на объекте, можем выполнять удалённо. Для обследований, технических проверок и других работ на площадке возможен выезд специалистов.
Отзывы заказчиков по проектам информационной безопасности
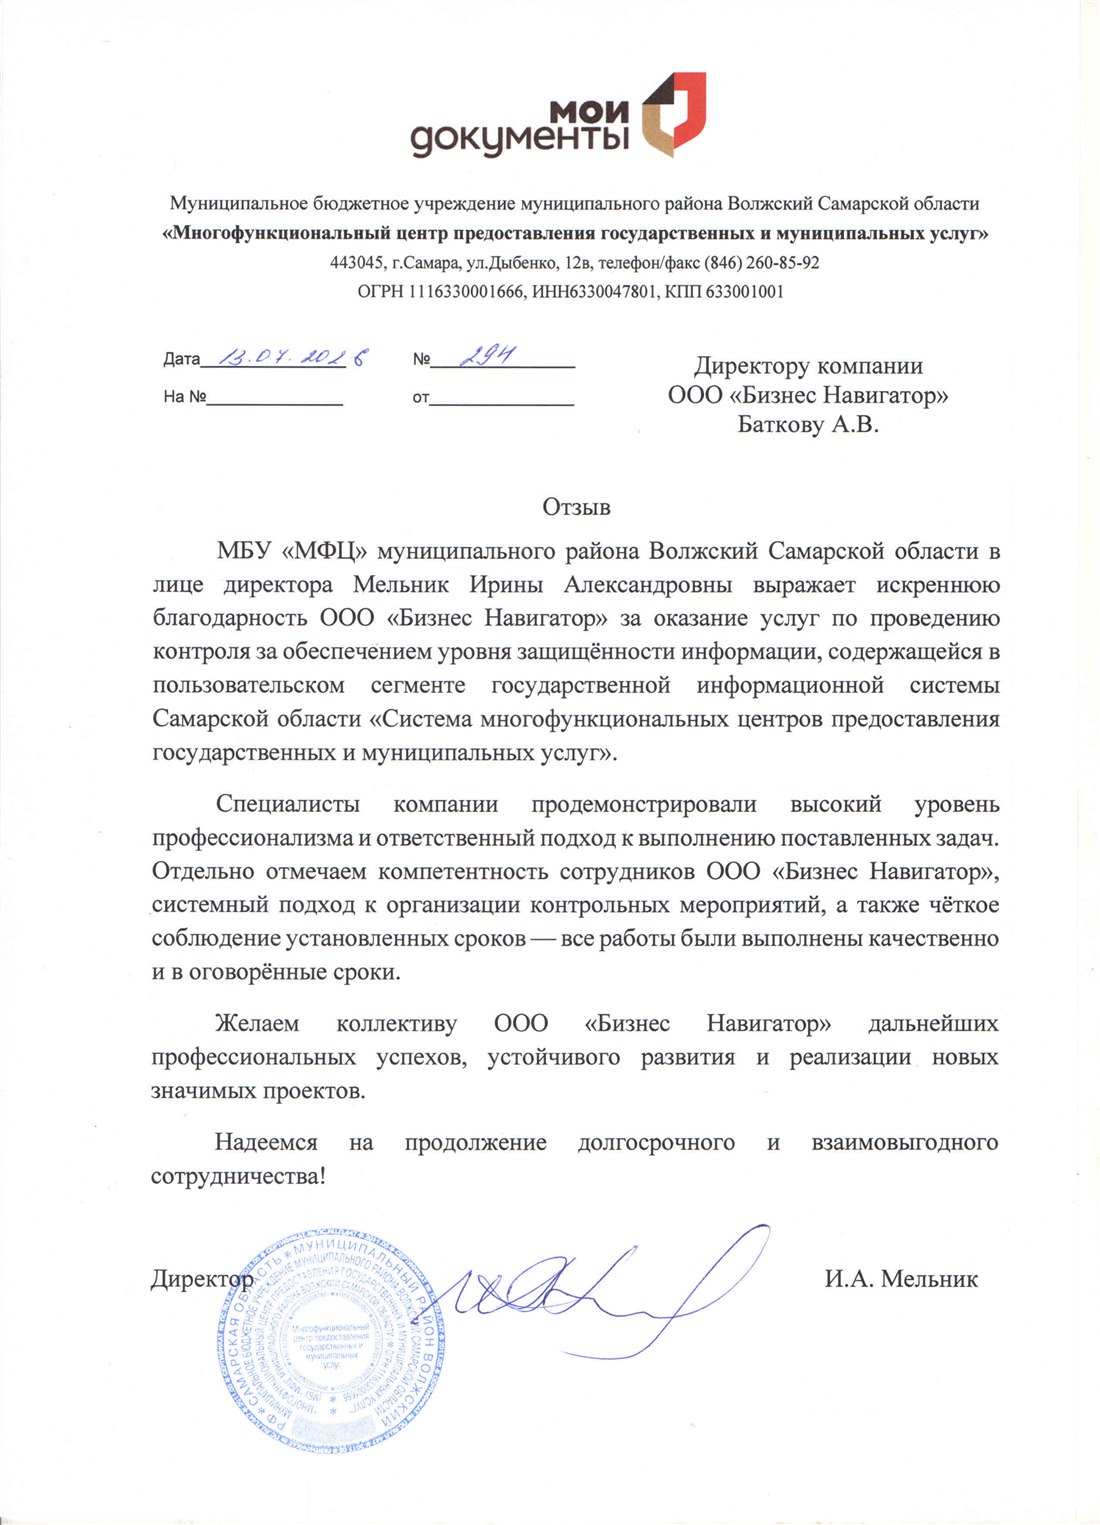
МБУ «МФЦ» муниципального района Волжский Самарской области — контроль уровня защищённости информации в пользовательском сегменте государственной информационной системы Самарской области. Заказчик отметил профессионализм, системный подход и соблюдение сроков.
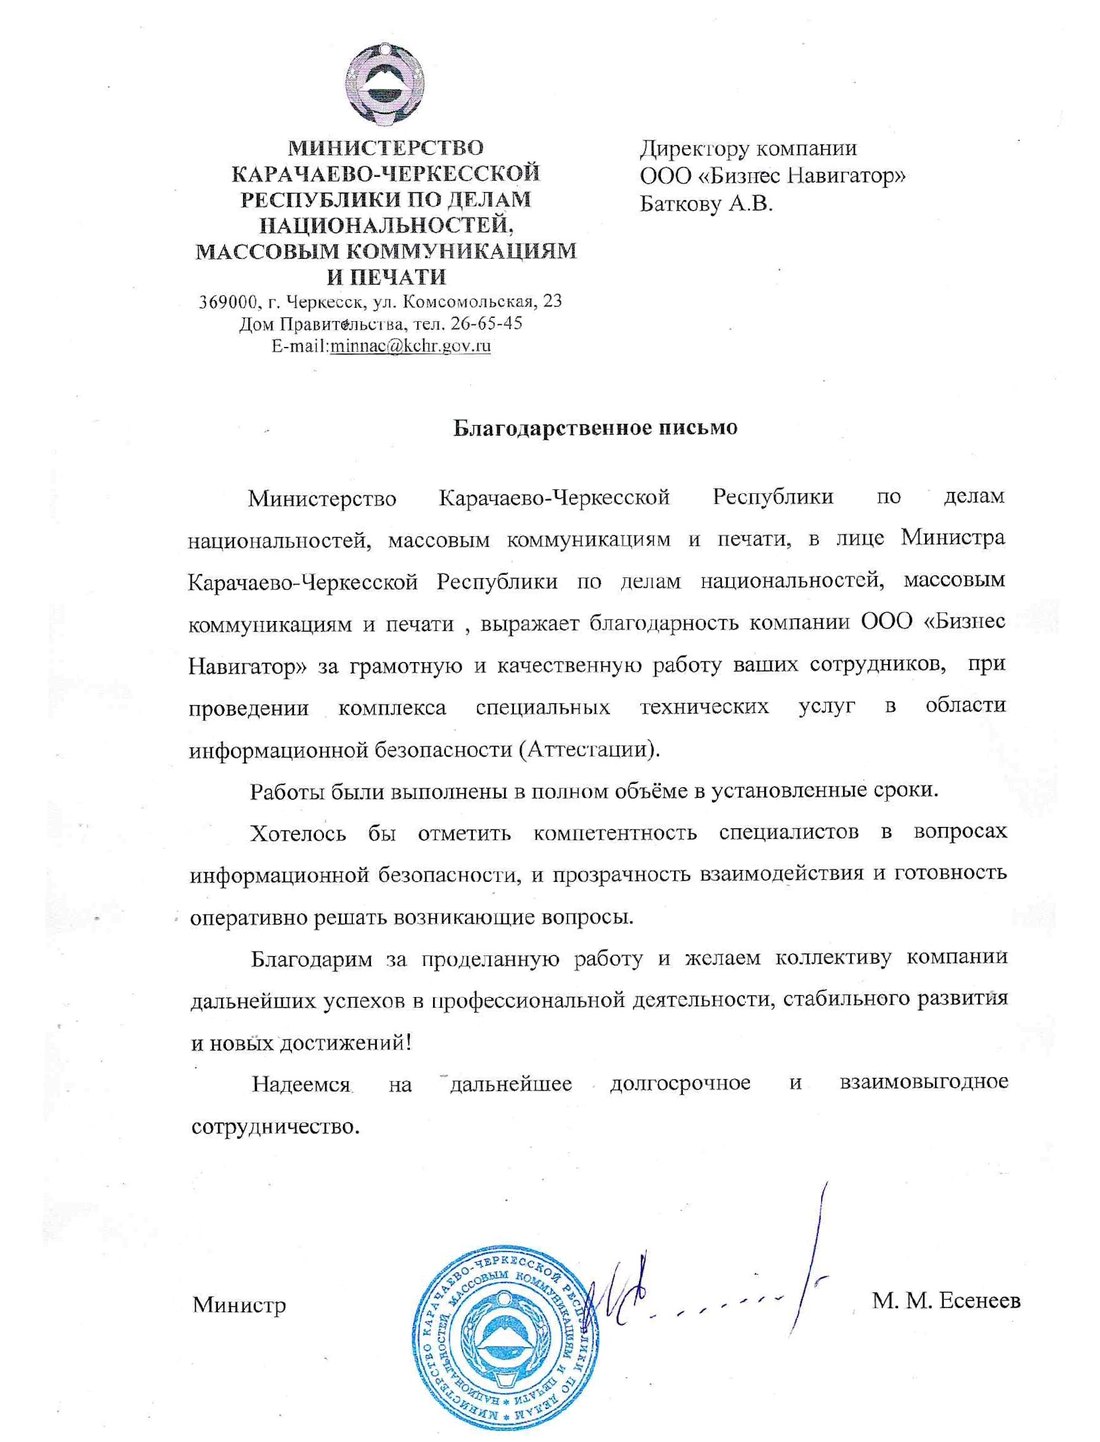
Министерство Карачаево-Черкесской Республики — комплекс специальных технических услуг в области информационной безопасности. Заказчик отметил качество работ, компетентность специалистов и соблюдение сроков.
Частые вопросы
Чем аудит отличается от аттестации?
Аудит — диагностика фактического состояния объекта, актуальных угроз и слабых мест. Его результат — выводы и план действий. Аттестация — самостоятельная процедура оценки соответствия объекта установленным требованиям с проведением испытаний и оформлением предусмотренных документов. Отчёт об аудите не заменяет аттестат соответствия.
Можно проверить только сервер или рабочее место?
Да. Аудит может относиться не ко всей ГИС, а к конкретному серверу, АРМ, сегменту или другому компоненту. При этом его связи с остальной системой также учитываются. Если задача связана с последующей аттестацией, отдельно определяются объект информатизации и его границы.
Нужен ли аудит перед аттестацией?
Отдельная коммерческая услуга аудита не обязательна в каждом проекте. На практике предварительная проверка помогает заранее увидеть расхождения между документами, инфраструктурой и реализованными мерами. Необходимый объём такой проверки зависит от состояния конкретного объекта.
Можно проверить только документацию?
Да, если задача ограничена ОРД и организационными процессами. Но для оценки фактической защищённости системы документы необходимо сопоставлять с реальной архитектурой, настройками и эксплуатацией.
Всегда ли нужен пентест?
Нет. Пентест включается в программу только тогда, когда он нужен для конкретной задачи. В других случаях достаточно анализа конфигураций, оценки уязвимостей и иных технических проверок.
Что нужно для старта?
Полезно предоставить краткое описание объекта, сведения о площадках, серверах и АРМ, установленный класс защищённости, перечень СЗИ, имеющиеся документы и описание текущей задачи. Точный состав исходных данных уточняем после первичного анализа.
Что с удалёнными площадками?
Документы и часть технической информации можно анализировать удалённо, если это возможно и допустимо для конкретного объекта. Если требуется физическое обследование оборудования, размещения объекта, линий связи или иных элементов инфраструктуры, предусматриваем выезд специалистов.
Сколько стоит аудит?
Стоимость зависит от границ проверки, количества компонентов и площадок, состояния документации и СЗИ, глубины технических работ, необходимости анализа уязвимостей, пентеста и выезда специалистов. Для предварительной оценки достаточно описать объект и задачу.
Нужно определить объём проверки? Пришлите имеющуюся документацию и кратко укажите объект: вся ГИС, сервер, рабочее место, сегмент или другой компонент. Предложим границы и программу аудита и подготовим предварительную оценку работ.