

.svg)

- Сетевая безопасность
- Безопасность хостов (серверов и персональных арм)
- Веб-защита (контент AntyDdos, WAF)
- Защита баз данных
- Выявление данных, защита от утечек, контроль работы персонала
- Мониторинг безопасности
- Проектирование и соблюдение норм ИБ
- Обучение и контроль персонала
- Управление репутацией в интернете
- Онлайн-заказ
Аттестация государственных информационных систем (ГИС)
Аттестация государственных информационных систем (ГИС)
Объект может выглядеть готовым к аттестации: документы утверждены, средства защиты установлены, доступ настроен. Но во время испытаний обнаруживается, что технический паспорт не совпадает с фактическим составом оборудования, модель угроз не учитывает новое подключение, а отдельные меры защиты описаны в документах, но не реализованы на практике.
Исправлять такие расхождения во время испытаний сложнее, чем выявить их заранее.
«Бизнес Навигатор» проводит аттестацию ГИС и помогает подготовить объект к испытаниям: определить его границы, проверить документацию и реализованные меры, при необходимости доработать защиту, а затем провести аттестационные испытания и оформить итоговые материалы.
Порядок аттестации объектов информатизации установлен приказом ФСТЭК России №77. С 1 сентября 2026 года он применяется с изменениями, внесёнными приказом №60. Требования к защите информации в ГИС устанавливает в том числе приказ ФСТЭК №117. Иными словами, №117 отвечает на вопрос, каким требованиям должна соответствовать защита, а №77 — как проводится аттестация объекта.
Подготовим объект и проведём аттестационные работы по действующему порядку ФСТЭК: от определения границ и проверки готовности до испытаний и итоговых материалов.
Проверить готовность ГИС к аттестации
Если объект уже подготовлен, можем принять документацию, разработать программу и методики, провести испытания и оформить результаты. Если объект ещё не готов, сначала определим, что именно необходимо доработать: документы, проектные решения, настройки инфраструктуры или средства защиты.
Подготовительные работы не включаем автоматически. Если часть задач уже выполнена корректно, повторять её только ради «полного комплекса» не требуется.
Что аттестуется в составе ГИС
Аттестация государственной информационной системы начинается не с испытаний, а с определения объекта информатизации и его границ.
Сервер, рабочая станция или средство защиты не становятся самостоятельными объектами аттестации только потому, что используются при работе с ГИС. Сначала нужно понять, какие компоненты входят в защищаемый контур, как они связаны между собой и в каких условиях обрабатывается информация.
Объект информатизации и его границы
В зависимости от архитектуры в состав объекта могут входить серверы, автоматизированные рабочие места, сетевое оборудование, программные компоненты, средства защиты, каналы взаимодействия, отдельные сегменты и территориально распределённые площадки.
До начала испытаний сопоставляем фактический состав с исходными материалами: техническим паспортом, схемами, актом классификации, моделью угроз, проектной и эксплуатационной документацией, ОРД.
Здесь нередко обнаруживается простой, но критичный разрыв: в документах описана одна система, а реально эксплуатируется уже другая.
Например, после подготовки документов появился дополнительный сервер, изменился межсетевой экран или способ удалённого подключения. Сам компонент может быть настроен корректно, но если изменение не учтено в модели угроз и других связанных материалах, документацию и фактическое состояние объекта приходится приводить к одной картине.
Серверы, АРМ и другое оборудование
Запросы вроде «аттестация АРМ ГИС», «аттестация рабочего места ГИС» или «аттестация рабочего места для ГИС» встречаются часто. Но сначала нужно определить роль такого рабочего места в общей архитектуре.
АРМ может входить в состав более крупного объекта информатизации либо при соответствующей схеме эксплуатации рассматриваться отдельно. Точно так же сервер или другое оборудование может быть компонентом объекта, но это не означает автоматической «аттестации оборудования» как самостоятельной услуги.
Для рабочего места в практических проектах «Бизнес Навигатора» обследование включает анализ состава вычислительной техники и ПО, условий размещения, линий связи, технологического процесса, документации и распределения ответственности.
Такой подход позволяет заранее понять, что именно предстоит испытывать, а не выяснять границы уже после начала работ.
Сегменты, площадки и распределённые системы
Отдельный вопрос — аттестация сегмента ГИС или распределённой системы с несколькими территориальными площадками.
Похожие рабочие места или сегменты нельзя просто считать одинаковыми по названию. У них могут отличаться состав ПО, конфигурации, подключения, условия размещения и реализованные меры.
Действующий порядок допускает включение в аттестованный объект аналогичных сегментов при выполнении установленных условий и проведении предусмотренных испытаний. Поэтому для распределённой ГИС сначала анализируем фактическую схему, а затем определяем, как строить программу работ.
Это особенно важно для органов и учреждений с филиалами, территориальными подразделениями или большим количеством рабочих мест: корректно определённые границы напрямую влияют на объём испытаний, сроки и стоимость проекта.
Как проходит аттестация ГИС
Проведение аттестации ГИС — не формальная сверка документов по универсальному чек-листу. Программа формируется применительно к конкретному объекту: его классу защищённости, архитектуре, актуальным угрозам, реализованным мерам и условиям эксплуатации.
Подготовка ГИС к аттестации
До испытаний предусмотренные меры должны быть не только описаны, но и фактически реализованы.
Мы проверяем, совпадают ли между собой требования, документация, архитектура и реальные настройки. Если обнаруживаются расхождения, определяем, что необходимо исправить до начала основной процедуры.
Например, проблема может находиться:
- в устаревшем техническом паспорте;
- в модели угроз, которая не учитывает изменения системы;
- в отсутствующих или неактуальных ОРД;
- в проектных решениях;
- в настройках серверов, рабочих мест, сетевого оборудования или СЗИ;
- в отсутствии подтверждения выполнения организационных мер.
Если состояние объекта заранее неизвестно, перед подготовкой к аттестации может понадобиться аудит. Если проблема уже локализована, можно сразу перейти к необходимой доработке.
Вам может понадобиться: Аудит безопасности ГИС
Этапы аттестационных работ
Работы выстраиваем последовательно:
1. Определяем объект и границы. Уточняем площадки, серверы, АРМ, сетевые взаимодействия, программное обеспечение, СЗИ и другие компоненты.
2. Проверяем исходные материалы. Анализируем класс защищённости, модель угроз, технический паспорт, проектную, эксплуатационную и организационно-распорядительную документацию.
3. Оцениваем готовность объекта. Сопоставляем предусмотренные меры с фактическими настройками и процессами.
4. При необходимости устраняем выявленные разрывы. Состав таких работ согласовывается отдельно: это может быть актуализация документации, проектирование, настройка инфраструктуры или СЗИ.
5. Разрабатываем программу и методики аттестационных испытаний. Определяем, что, каким способом и в каких условиях будет проверяться.
6. Проводим аттестационные испытания ГИС. Проверяем выполнение применимых требований в утверждённых границах объекта.
7. Оформляем результаты. Формируем предусмотренные материалы и, при положительном результате испытаний, аттестат соответствия.
В проектах «Бизнес Навигатора» аттестационный этап включает разработку программы и методик, проведение испытаний, оформление протоколов, заключения и при положительном результате — аттестата соответствия.
Программа, методики и испытания
Программа испытаний разрабатывается под конкретный объект. Просто взять документ от другой организации и заменить в нём название недостаточно.
Учитываются границы объекта, его класс, архитектура, применимые требования, актуальные угрозы и способы реализации мер защиты.
С 1 сентября 2026 года порядок №77 применяется с изменениями №60. Для отдельных государственных и иных охватываемых информационных систем 1 и 2 классов, имеющих подключение к Интернету или взаимодействие с другими информационными системами, предусмотрены дополнительные методы контроля, включая тестирование на проникновение. При этом порядок содержит условия и исключения, поэтому утверждение «пентест обязателен для любой ГИС» неверно — применимость определяется для конкретного объекта.
По итогам испытаний заказчик получает не устный вывод «объект соответствует», а оформленные результаты. Если установленные требования выполнены, оформляется аттестат соответствия ГИС.
Гарантировать положительную аттестацию до испытаний некорректно: результат зависит от фактического состояния объекта и выполнения применимых требований.
Технические проверки, документы и дальнейшая эксплуатация
Хорошая подготовка к аттестации сводит техническую и документарную части в одну картину. Если в ОРД написано одно, на схеме другое, а в конфигурации сервера третье, наличие каждого документа по отдельности проблему не решает.
Проверка реализованных мер, СЗИ и уязвимостей
Состав технических проверок определяется программой испытаний. В зависимости от объекта анализируются фактически реализованные меры защиты, программно-технические средства, конфигурации серверов и рабочих мест, сетевые взаимодействия и СЗИ.
Задача — проверить не сам факт наличия средства защиты, а выполняет ли принятая система необходимые функции в реальных условиях эксплуатации.
| Компонент объекта | Что учитываем и проверяем | Чем подтверждается |
|---|---|---|
| Границы объекта | Площадки, сегменты, серверы, АРМ и связи между ними | Технический паспорт, схемы, исходные материалы |
| Серверы и АРМ | Состав СВТ, ПО, конфигурации, реализованные меры | Документация и результаты испытаний |
| СЗИ | Область применения, функции и значимые настройки | Эксплуатационные материалы и результаты проверки |
| Сети и взаимодействия | Внешние подключения, интеграции, сетевые связи | Схемы, настройки, результаты испытаний |
| Организационные меры | Доступ, роли, администрирование, эксплуатационные процедуры | ОРД и подтверждения выполнения |
| Модель угроз | Соответствие реальной архитектуре и условиям эксплуатации | Актуальная модель угроз |
| Итоги испытаний | Выполнение установленных критериев | Протоколы, заключение |
ОРД, технические материалы и исходные данные
Для предварительной оценки не нужно сразу собирать огромный архив документов.
Полезно предоставить:
- краткое описание ГИС и текущей задачи;
- установленный класс защищённости;
- количество площадок, серверов и АРМ;
- сведения об основных сетевых взаимодействиях;
- перечень используемых СЗИ;
- технический паспорт — если подготовлен;
- акт классификации;
- модель угроз;
- имеющиеся ОРД;
- проектные и эксплуатационные материалы.
Если части документов нет, обратиться за оценкой всё равно можно. По имеющимся данным определим, чего не хватает и какие работы действительно нужны.
Такой подход особенно полезен при выборе подрядчика: заказчик получает не абстрактное «нужно всё переделать», а понятное разделение — что уже готово, что необходимо актуализировать и что требуется выполнить непосредственно для испытаний.
Получить предварительную оценку
Периодический контроль, модернизация и стоимость
Получение аттестата не завершает жизненный цикл защиты.
В действующей редакции приказа №77 аттестат соответствия выдаётся на весь срок эксплуатации объекта информатизации. При этом владелец обязан поддерживать его безопасность. Отчёт по результатам периодического контроля должен представляться во ФСТЭК России или её территориальный орган не реже одного раза в три года. Поэтому фраза «аттестат выдаётся на три года» некорректна: трёхлетний период относится не к сроку действия аттестата, а к представлению результатов контроля.
Если после аттестации меняются архитектура, состав или размещение компонентов, программно-технические средства либо система защиты, оценивается влияние изменений на аттестованный объект. В предусмотренных порядком случаях проводятся дополнительные аттестационные испытания. Сам факт замены одного компонента не означает автоматически, что всю процедуру нужно повторять с нуля.
Аттестаты на ГИС, выданные до вступления приказа №117 в силу 1 марта 2026 года, не стали автоматически недействительными: сам приказ №117 сохраняет их действительность.
На стоимость аттестации ГИС в первую очередь влияют:
- границы и масштаб объекта;
- количество площадок и компонентов;
- класс защищённости;
- состояние документации;
- состояние и состав системы защиты;
- необходимый объём технических работ;
- готовность объекта к испытаниям;
- необходимость выезда специалистов.
Поэтому один подготовленный АРМ и распределённая система с несколькими площадками — это разные проекты по объёму работ.
Сначала определяем границы и готовность объекта, после этого рассчитываем состав и стоимость услуг по аттестации ГИС.
Частые вопросы об аттестации ГИС
Нужна ли аттестация ГИС?
Для государственных информационных систем, входящих в сферу действия порядка №77, аттестация является установленной формой оценки соответствия требованиям по защите информации. Конкретный объект и границы работ определяются применительно к системе и её архитектуре.
Что означает «аттестация ГИС по приказу №117» или «аттестация ГИС ФСТЭК 117»?
Это распространённая поисковая формулировка, но юридически её лучше разделять. Приказ ФСТЭК №117 устанавливает требования к защите информации в соответствующих ГИС, а порядок проведения аттестации установлен приказом №77.
На какой срок выдаётся аттестат ГИС?
По действующей редакции приказа №77 аттестат выдаётся на весь срок эксплуатации объекта информатизации. При этом необходимо поддерживать его безопасность и выполнять предусмотренные требования к последующему контролю.
Как проводится периодический контроль после аттестации?
После получения аттестата состояние объекта необходимо контролировать в процессе эксплуатации. Результаты оформляются отчётом или протоколами, а отчёт по результатам контроля представляется во ФСТЭК России либо территориальный орган не реже одного раза в три года.
Можно ли провести аттестацию рабочего места ГИС?
Да, если конкретное рабочее место является самостоятельным объектом информатизации либо входит в границы объекта, для которого выполняются работы. Сначала определяем фактическую схему, оборудование, ПО, СЗИ и подключения, а уже затем состав испытаний.
Можно ли отдельно аттестовать сервер или другое оборудование?
Само оборудование не становится самостоятельным объектом аттестации только потому, что используется для работы с ГИС. Сервер или другое техническое средство может входить в состав объекта информатизации. Возможность рассматривать его отдельно определяется по фактическим границам и условиям эксплуатации.
Возможна ли аттестация сегмента ГИС?
Да, но порядок зависит от архитектуры объекта. Для аналогичных сегментов действуют специальные условия: переносить результаты одного испытания на другой сегмент только потому, что они «похожи», нельзя. В предусмотренных случаях включаемые сегменты проходят необходимые аттестационные испытания.
Обязательно ли тестирование на проникновение?
Не для любой системы. В действующей редакции порядка дополнительные требования к тестированию относятся к определённым ГИС и другим охватываемым системам 1 и 2 классов с установленными внешними взаимодействиями. Поэтому необходимость пентеста определяем по характеристикам конкретного объекта и действующим требованиям.
Что делать с аттестатом, который был выдан при действии приказа №17?
Сам факт замены приказа №17 приказом №117 не отменил ранее выданные аттестаты: №117 предусматривает сохранение их действительности. При изменениях самого объекта отдельно оценивается необходимость дополнительных испытаний.
Нужно ли полностью повторять аттестацию после модернизации?
Не автоматически. Сначала устанавливаем, что изменилось: архитектура, расположение компонентов, оборудование, ПО или система защиты. После этого определяется необходимый объём дополнительных испытаний по действующему порядку.
Почему для аттестации ГИС выбирают «Бизнес Навигатор»
Опыт, лицензии и география
«Бизнес Навигатор» работает в ИТ и автоматизации с 2011 года, направление информационной безопасности развивает с 2012 года. В проектах по защите ГИС учитываем не только требования и документацию, но и фактическую ИТ-среду: серверы и рабочие места, сети, программное обеспечение, интеграции, средства защиты, пользователей и внешние подключения.
У компании есть лицензия ФСТЭК России на деятельность по технической защите конфиденциальной информации и лицензия ФСБ России на работы и услуги в области криптографической защиты информации.
Если наши специалисты участвовали в подготовке, разработке или внедрении системы защиты конкретного объекта, аттестационные испытания выполняют другие специалисты — роли в проекте разделяем. Такой подход уже применяется в проектах компании.
Работаем с заказчиками из Москвы и Московской области, Самары и Самарской области, а также других регионов России. Документы и подготовительные материалы, которые не требуют присутствия на объекте, можем обрабатывать удалённо. Для обследований, испытаний и других работ на площадке предусматриваем выезд специалистов.
Отзывы заказчиков по проектам информационной безопасности
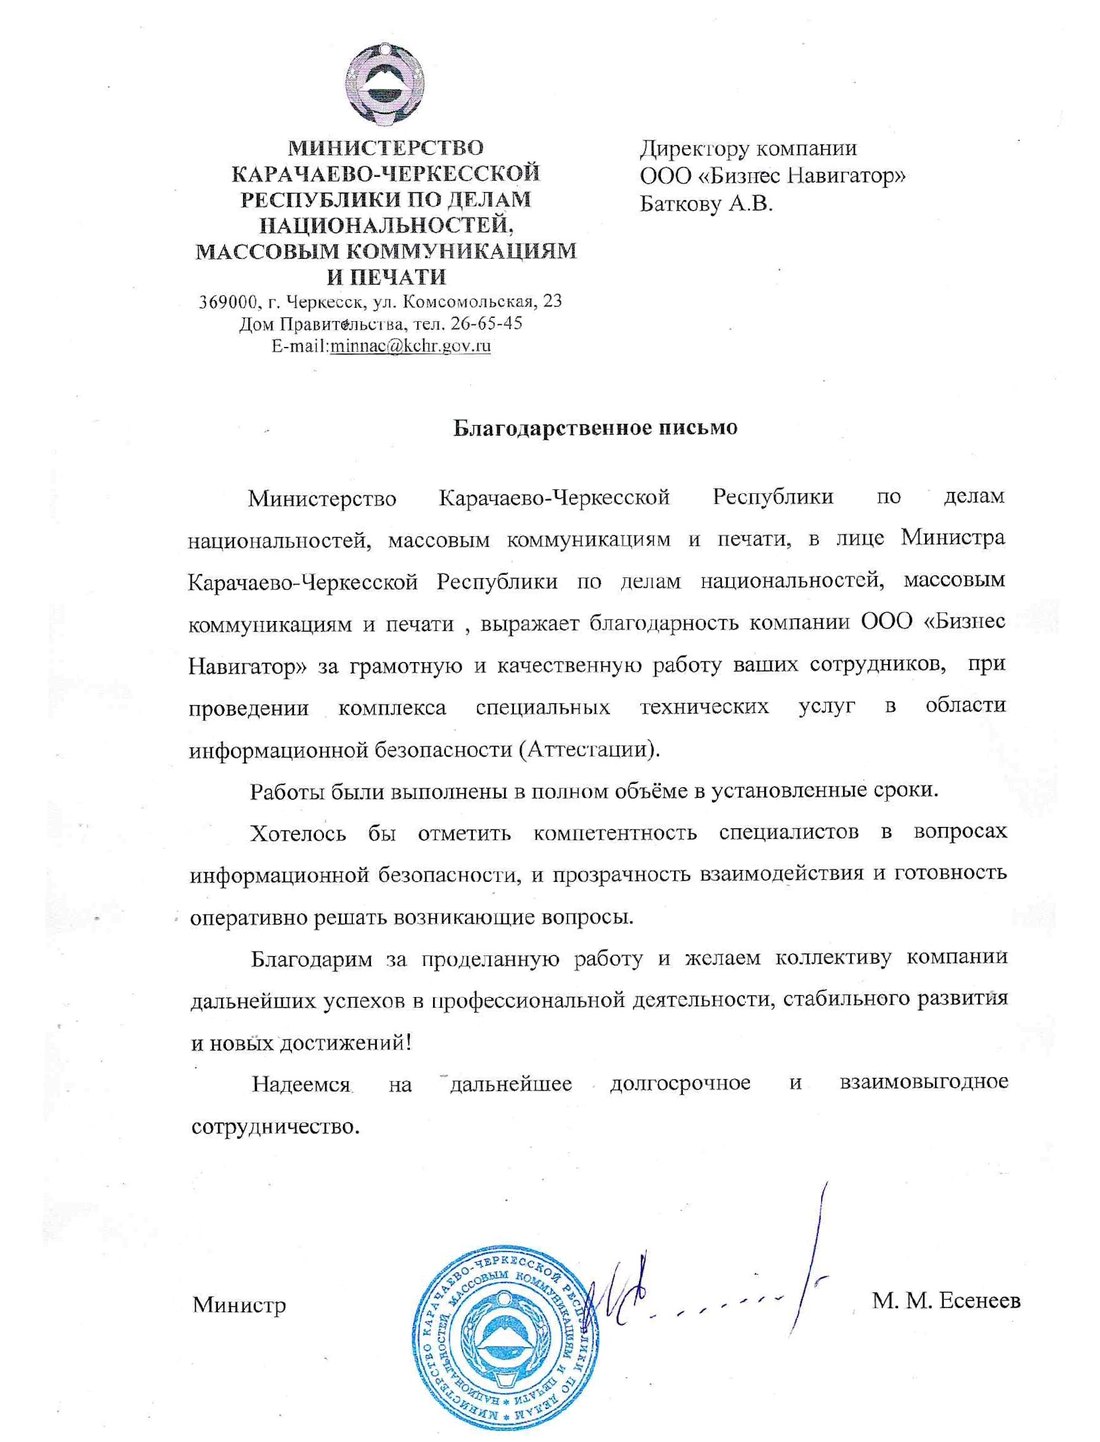
Министерство Карачаево-Черкесской Республики
Комплекс специальных технических услуг в области информационной безопасности. Заказчик отметил качество работ, компетентность специалистов и соблюдение сроков.
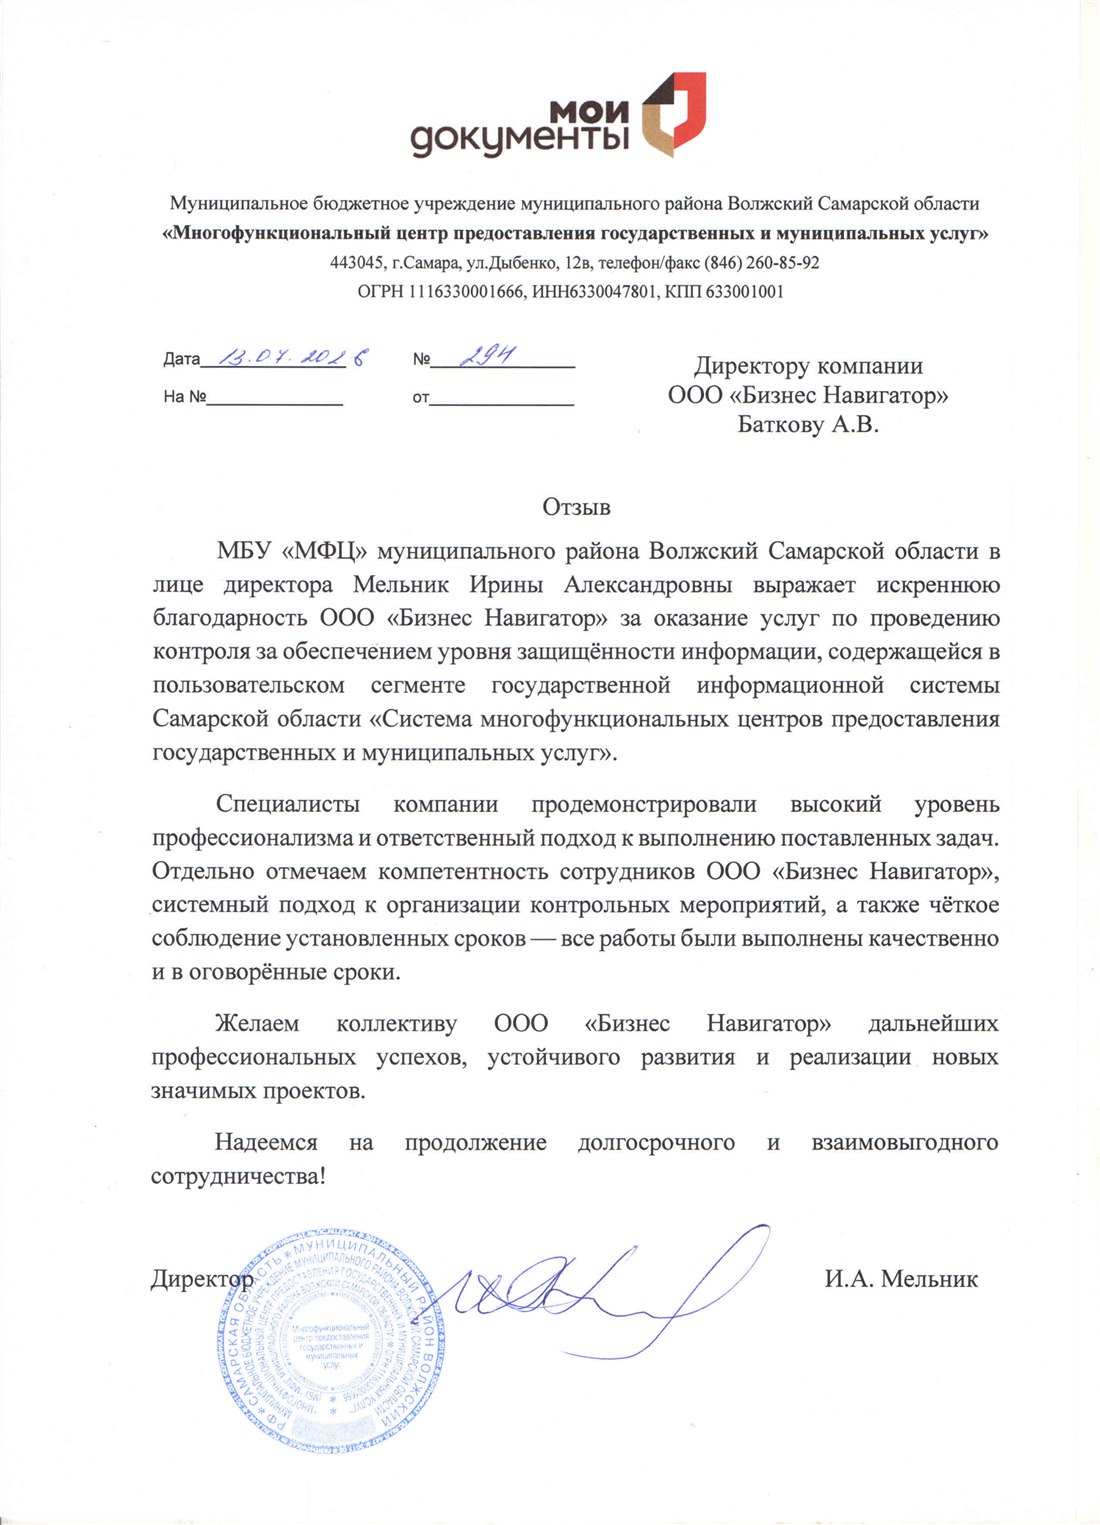
МБУ «МФЦ» муниципального района Волжский Самарской области
Контроль уровня защищённости информации в пользовательском сегменте ГИС Самарской области. Заказчик отметил профессионализм, системный подход и соблюдение сроков.
Нужно определить, готов ли объект к аттестации?
Пришлите краткое описание ГИС и имеющиеся документы. Определим предполагаемые границы объекта, посмотрим, каких исходных данных не хватает, и предложим состав работ: только аттестационные испытания или предварительную подготовку объекта.
Получить предварительную оценку