

.svg)

- Сетевая безопасность
- Безопасность хостов (серверов и персональных арм)
- Веб-защита (контент AntyDdos, WAF)
- Защита баз данных
- Выявление данных, защита от утечек, контроль работы персонала
- Мониторинг безопасности
- Проектирование и соблюдение норм ИБ
- Обучение и контроль персонала
- Управление репутацией в интернете
- Онлайн-заказ
Сопровождение системы защиты информации ГИС
Сопровождение системы защиты информации ГИС
ГИС редко меняется одним большим проектом. Обычно изменения накапливаются: добавили сервер, обновили ПО, подключили интеграцию, изменили удалённый доступ, заменили СЗИ или дали права подрядчику. Система работает дальше, но принятая схема защиты постепенно может разойтись с фактической инфраструктурой.
Поддерживаем защиту ГИС в актуальном состоянии при изменениях инфраструктуры, интеграций, СЗИ и требований. Определяем, на что влияет изменение, и при необходимости корректируем настройки, модель угроз, ОРД и связанные материалы.
Сопровождение защиты ГИС можно организовать регулярно или подключать по событию — например, после модернизации, изменения сетевой схемы или замены средства защиты. В результате заказчик понимает, что изменилось, что проверено, что уже исправлено и какие действия нужны дальше.
Что входит в сопровождение защиты ГИС
СЗИ, настройки и обновления
Эксплуатация системы защиты ГИС включает контроль компонентов, на которых реализованы меры защиты. При обновлении ОС и прикладного ПО, изменении конфигурации серверов, межсетевых экранов или СЗИ оцениваем влияние на ранее принятые решения.
В согласованном объёме проверяем значимые настройки, правила доступа, сетевые взаимодействия и состояние средств защиты. При необходимости корректируем конфигурацию или готовим рекомендации для ИТ-службы. Поддержка системы защиты ГИС может также включать взаимодействие с производителями и поставщиками решений — если это предусмотрено договором.
Модель угроз и документация
Модель угроз должна соответствовать фактической архитектуре и условиям эксплуатации. Если появился новый сервер, внешний канал или интеграция, определяем, затрагивает ли изменение актуальные угрозы и требуется ли корректировка модели.
Актуализация документов ГИС проводится при изменении требований, ролей, процессов, технических решений или иных исходных условий, а также в случаях, когда специальная периодичность установлена применимыми требованиями. Переписывать весь комплект без основания не требуется.
Интеграции, подрядчики и внешние подключения
При новом взаимодействии с другой системой или внешним сервисом оцениваем передаваемые данные, точки подключения, доступные компоненты и средства ограничения доступа.
При изменении подрядчика или удалённого доступа проверяем права, технические ограничения и связанные процедуры. На протяжении жизненного цикла ГИС могут возникать и смежные задачи по другим нормативным режимам — их учитываем, если для этого появились основания в данных, назначении, архитектуре или условиях эксплуатации системы.
Если в ГИС обрабатываются персональные данные и изменения затрагивают их защиту, дальнейшие документы, процессы и меры нужно согласовать также с применимыми требованиями законодательства о персональных данных, включая 152-ФЗ. Если конкретная ГИС может относиться к объектам КИИ, отдельно проверяем применимость режима 187-ФЗ: сам по себе статус ГИС не делает систему объектом критической информационной инфраструктуры. Смежные задачи не подменяют сопровождение защиты ГИС и при необходимости выполняются в рамках профильных работ.
Вам может понадобиться: Разработка и сопровождение ОРД по персональным данным
Вам может понадобиться: Категорирование объектов КИИ
Контроль защищенности ГИС в эксплуатации
Проверка фактического состояния
Контроль защищенности ГИС нужен, чтобы сверять принятую схему защиты с текущим состоянием системы. В согласованном объёме проверяем состав оборудования и ПО, настройки СЗИ, сетевые связи, доступы и выполнение предусмотренных процедур.
Контроль может быть регулярным или событийным. После значимого обновления можно проверить затронутые компоненты и связанные меры, не превращая каждое изменение в полный аудит.
По результатам фиксируем, что проверено, какие отклонения обнаружены, насколько они значимы и что нужно сделать дальше.
Уязвимости и конфигурации
Сопровождение может включать анализ сведений об уязвимостях используемого ПО и СЗИ, проверку значимых конфигураций и технических отклонений. Оцениваем уязвимость в контексте конкретной архитектуры: используется ли компонент, доступен ли он нарушителю и какие защитные механизмы уже действуют.
Если требуется глубокое обследование, расширенный анализ уязвимостей или тестирование на проникновение, задачу выделяем в отдельный аудит. Аудит даёт снимок состояния в определённый момент; сопровождение помогает не потерять достигнутый уровень защиты в ходе эксплуатации.
Вам может понадобиться: Аудит безопасности ГИС
Подготовка к проверкам и периодическому контролю
Перед контрольными мероприятиями сверяем документы, технические настройки и подтверждения выполнения процедур. Проверяем, учтены ли изменения после предыдущих испытаний или контроля.
Периодический контроль защищенности ГИС не должен сводиться к проверке папки документов. Если менялись инфраструктура, ПО, СЗИ или сетевые взаимодействия, оцениваем их влияние на угрозы и реализованные меры. Конкретные сроки и состав контроля определяются применимыми требованиями и условиями объекта.
Если требуется оценить устойчивость процессов технической защиты в целом, это отдельная задача.
Вам может понадобиться: Оценка уровня зрелости ГИС
Модернизация, формат сопровождения и результат
Оценка изменений и актуализация защиты
Не каждое изменение требует перестраивать защиту или полностью повторять аттестационные работы. Сначала определяем, что изменилось и какие элементы системы защиты это затрагивает.
| Изменение в ГИС | Что проверить | Что актуализировать | Возможный следующий этап |
|---|---|---|---|
| Добавлен сервер, АРМ или сегмент | Связи, ПО, доступ, меры защиты | Схемы, модель угроз, ОРД, сведения об объекте | Дополнительные технические работы — при необходимости |
| Заменено или обновлено СЗИ | Совместимость, настройки, область применения | Конфигурации и эксплуатационные материалы | Настройка и контроль |
| Новая интеграция или внешний сервис | Данные, сетевые связи, доступ | Модель угроз, схемы, правила взаимодействия | Дополнительные меры или проектные решения |
| Изменён удалённый доступ или подрядчик | Точки подключения и полномочия | Права доступа, ОРД, ограничения | Проверка нового сценария |
| Изменены границы объекта | Состав компонентов и взаимодействий | Модель угроз, проектные решения, материалы объекта | Оценка необходимости дополнительных испытаний |
| Изменились состав данных, назначение или условия эксплуатации | Применимость дополнительных режимов, в том числе ПДн и КИИ | Связанные ОРД, модель угроз и меры защиты — если режим применим | Профильные работы по ПДн или КИИ — при необходимости |
Если изменения затрагивают условия, на которых проводились аттестационные испытания, отдельно определяем необходимый объём дальнейших действий. Сам факт модернизации не означает автоматическую полную переаттестацию.
Вам может понадобиться: Аттестация ГИС и объектов информатизации
Регулярные и событийные работы
| Формат | Когда используется | Что делаем | Результат |
|---|---|---|---|
| Регулярное сопровождение | В обычной эксплуатации | Контролируем согласованные компоненты, изменения, состояние СЗИ и документов | Отчёт за период, журнал значимых изменений, рекомендации |
| Событийное сопровождение | После модернизации, интеграции, обновления ПО, замены СЗИ или изменения доступа | Оцениваем влияние конкретного изменения на угрозы, меры и документы | Решение об актуализации и следующих работах |
Состав, периодичность, порядок взаимодействия и необходимость выезда фиксируем в договоре. Это позволяет не выполнять формальные проверки, которые конкретной системе не нужны, и не обещать одинаковый SLA для разных объектов.
Отчётность и следующий шаг
По итогам периода или событийной задачи фиксируем, какие изменения рассмотрены, что проверено и выполнено, какие отклонения и риски остались, какие документы или настройки обновлены и что требуется сделать дальше.
Для значимых изменений ведём реестр или журнал. Перед очередной проверкой, модернизацией или аттестационными работами по нему можно восстановить, что менялось в системе и как это было учтено.
Стоимость зависит от масштаба и распределённости ГИС, количества площадок и компонентов, класса защищённости, состояния документации и СЗИ, глубины работ, частоты изменений и необходимости выезда.
Почему для сопровождения защиты ГИС выбирают «Бизнес Навигатор»
Опыт, лицензии и география
«Бизнес Навигатор» работает в ИТ и автоматизации с 2011 года, направление информационной безопасности развивает с 2012 года. В проектах учитываем не только документы, но и реальную ИТ-среду: серверы и рабочие места, сети, ПО, интеграции, СЗИ, пользователей и внешние подключения.
У компании есть лицензия ФСТЭК России на деятельность по технической защите конфиденциальной информации и лицензия ФСБ России на работы и услуги в области криптографической защиты информации.
Подтверждающие документы: лицензии «Бизнес Навигатора»
Работаем с заказчиками из Москвы и Московской области, Самары и Самарской области, а также других регионов России. Часть аналитических работ выполняем удалённо, если это допустимо для объекта. Для обследований и технических работ на площадке возможен выезд специалистов.
Отзывы заказчиков по проектам информационной безопасности
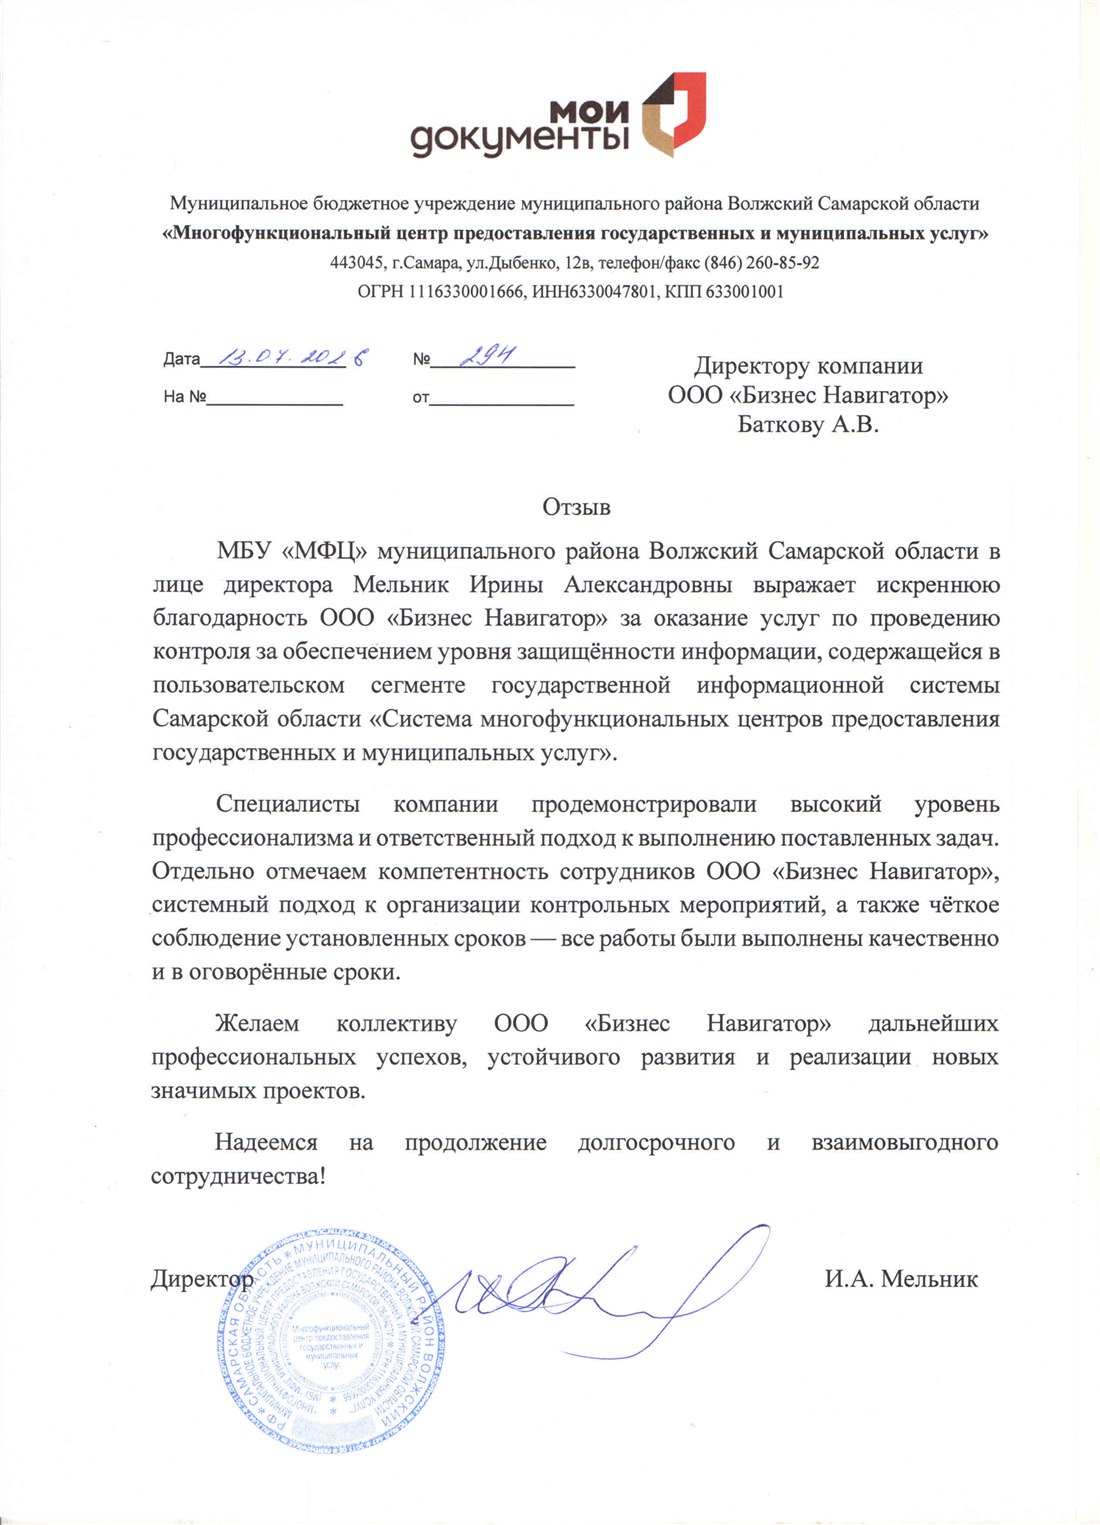
МБУ «МФЦ» муниципального района Волжский Самарской области. Контроль уровня защищённости информации в пользовательском сегменте ГИС Самарской области. Заказчик отметил профессионализм, системный подход и соблюдение сроков.
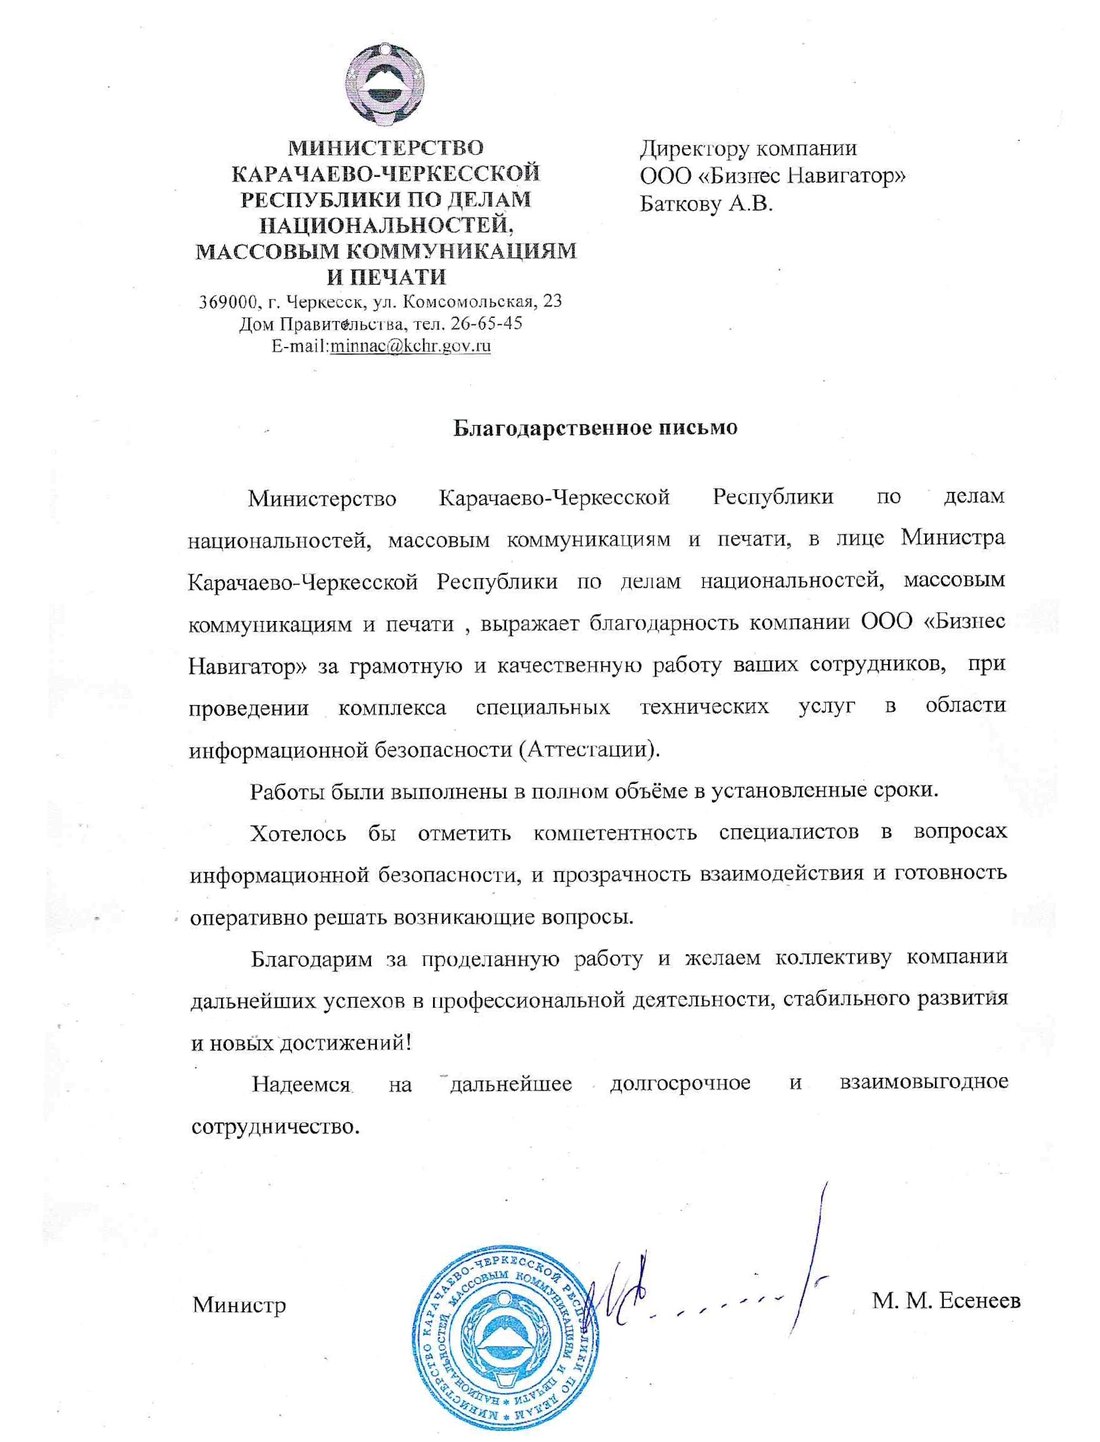
Министерство Карачаево-Черкесской Республики. Комплекс специальных технических услуг в области информационной безопасности. Заказчик отметил качество работ, компетентность специалистов и соблюдение сроков.
Частые вопросы
Когда нужно актуализировать модель угроз ГИС?
Когда меняются исходные данные, способные повлиять на актуальные угрозы: архитектура, состав компонентов, сетевые взаимодействия, внешние подключения, способы доступа или другие существенные условия. Сначала оцениваем влияние изменения, затем определяем объём актуализации. Дополнительные основания и периодичность учитываем там, где они установлены применимыми требованиями.
Что делать с системой защиты после аттестации?
Продолжать контролировать её состояние и учитывать изменения. Обновление ПО, появление новых серверов, пользователей или интеграций может затронуть угрозы, меры защиты, документы и результаты предыдущих испытаний. Объём дополнительных действий определяется по характеру изменения.
Входит ли в сопровождение контроль уязвимостей?
Может входить. Объём зависит от инфраструктуры и согласованной модели обслуживания. Полноценный аудит или пентест оформляются как отдельная задача.
Можно ли сопровождать ГИС удалённо?
Да, если характер работ и режим объекта это позволяют. Документы, схемы и часть технической информации можно анализировать удалённо. Для физического обследования или работ на оборудовании предусматриваем выезд.
Чем сопровождение отличается от аудита?
Аудит отвечает на вопрос, в каком состоянии защита находится сейчас. Сопровождение продолжается в процессе эксплуатации и помогает учитывать изменения, чтобы инфраструктура, меры защиты и документы не расходились между собой.
От чего зависит стоимость сопровождения?
От масштаба и распределённости системы, количества компонентов и площадок, класса защищённости, состояния документации и СЗИ, частоты изменений, глубины технических работ и необходимости выезда.
Нужно поддерживать защиту ГИС в актуальном состоянии?
Пришлите перечень СЗИ, имеющиеся документы и краткий список изменений после последней аттестации или контрольной проверки. Определим, что стоит контролировать регулярно, какие работы выполнять только по событию и какой формат сопровождения подходит вашей системе.