

.svg)

- Сетевая безопасность
- Безопасность хостов (серверов и персональных арм)
- Веб-защита (контент AntyDdos, WAF)
- Защита баз данных
- Выявление данных, защита от утечек, контроль работы персонала
- Мониторинг безопасности
- Проектирование и соблюдение норм ИБ
- Обучение и контроль персонала
- Управление репутацией в интернете
- Онлайн-заказ
Защита государственных информационных систем (ГИС) по ФСТЭК №117
Защита государственных информационных систем (ГИС) по ФСТЭК №117
Государственные информационные системы обеспечивают работу органов власти и государственных учреждений, предоставление услуг гражданам, ведение реестров и обмен сведениями между организациями. Поэтому последствия инцидента в такой системе могут выйти далеко за пределы ИТ-подразделения.
Представьте, что злоумышленник получил доступ к ГИС, в которой обрабатываются заявления граждан, персональные данные или сведения, необходимые для оказания государственных услуг. Для пользователей это может означать утечку информации, риск мошенничества или невозможность своевременно получить услугу. Для сотрудников оператора — остановку рабочих процессов, восстановление данных и переход на ручную обработку обращений. Для руководства — расследование причин инцидента, взаимодействие с регуляторами и необходимость восстанавливать нормальную работу системы. Если атакующий сможет изменить или заблокировать данные, последствия могут затронуть связанные информационные ресурсы, межведомственный обмен и другие организации, которые используют эти сведения.
Именно поэтому защита ГИС нужна не только для выполнения требований законодательства или подготовки к аттестации. Её задача — снизить риск несанкционированного доступа, утечки, изменения или уничтожения информации, нарушения доступности сервисов и распространения атаки через связанные компоненты инфраструктуры.
В 2026 году изменился и нормативный контур защиты ГИС. Базовым законом остаётся Федеральный закон №149-ФЗ «Об информации, информационных технологиях и о защите информации»: он определяет правовой режим информационных систем и общие требования к защите информации. С 1 сентября 2026 года вступили в силу изменения, внесённые Федеральным законом №568-ФЗ, которые в том числе уточнили регулирование ГИС и иных информационных систем государственных органов. С 1 марта приказ ФСТЭК №17 заменён приказом №117, а с 1 сентября №117 применяется с основной частью изменений, внесённых приказом №137. Порядок аттестации объектов информатизации установлен приказом ФСТЭК №77 с учётом изменений №60.
Комплексная защита ГИС — от обследования и определения требований до проектирования, аттестации и сопровождения.
Информационная безопасность ГИС требует учитывать не только нормативные документы, но и фактическое устройство конкретной системы: её границы, архитектуру, класс защищённости, состав оборудования и программного обеспечения, угрозы, интеграции и внешние подключения.
«Бизнес Навигатор» выполняет работы на всех этапах жизненного цикла: от обследования и аудита до проектирования, подготовки документации, внедрения необходимых мер, аттестации и последующего сопровождения.
Можно передать нам комплексный проект под ключ или привлечь специалистов только для отдельной задачи.
Услуги по защите ГИС
Состав работ зависит от того, на каком этапе находится система: создаётся, модернизируется, готовится к вводу в эксплуатацию или уже используется. Поэтому комплексная защита государственных информационных систем разделена на несколько самостоятельных услуг.
Аудит и ОРД
- Аудит ГИС
Проверяем документацию и фактическое состояние инфраструктуры: серверы, рабочие места, сети, межсетевые экраны, настройки СЗИ и другие компоненты. При необходимости проводим анализ уязвимостей и тестирование на проникновение.
Результат: выявленные несоответствия, оценка их значимости и понятный план дальнейших действий.
Вам может понадобиться: Подробнее об аудите ГИС
- Разработка ОРД
Разрабатываем и актуализируем организационно-распорядительные документы с учётом реальных процессов, архитектуры, модели угроз и установленных требований.
Результат: комплект документов, который отражает фактическую организацию защиты, а не существует отдельно от неё.
Вам может понадобиться: Разработка ОРД для ГИС
Проектирование и сопровождение
- Проектирование системы защиты
Определяем, как необходимые организационные и технические меры должны быть реализованы в существующей или создаваемой инфраструктуре.
Результат: проектные и технические решения, требования к СЗИ и комплект документации в согласованном составе.
Вам может понадобиться: Проектирование защиты ГИС
- Сопровождение
Контролируем изменения инфраструктуры, состояние средств защиты, актуальность модели угроз и документов. Помогаем учитывать новые серверы, версии ПО, пользователей, интеграции и внешние подключения.
Результат: система защиты не отстаёт от изменений самой ГИС.
Вам может понадобиться: Сопровождение защиты ГИС
Аттестация и оценка зрелости
- Аттестация ГИС и объектов информатизации
Проводим аттестационные работы в отношении объекта информатизации в границах ГИС. В его состав могут входить сегменты системы, серверы, автоматизированные рабочие места и другое оборудование. Отдельное АРМ также может выступать самостоятельным объектом — если это соответствует фактической схеме и установленным границам.
Можем принять уже подготовленный объект либо выполнить комплексный проект под ключ — от обследования и подготовки документов до поставки и настройки необходимых средств и последующих испытаний. Такой состав работ применяется в практических проектах «Бизнес Навигатора».
Результат: документы по итогам проведённых испытаний и, при положительном результате, аттестат соответствия.
Вам может понадобиться:: Аттестация ГИС
- Оценка уровня зрелости
Оцениваем не отдельные настройки, а устойчивость процессов технической защиты: насколько они документированы, действительно выполняются, контролируются и совершенствуются.
Результат: отчёт, профиль текущего и целевого состояния и план мероприятий по повышению уровня зрелости.
Вам может понадобиться:: Оценка уровня зрелости ГИС
Как определить требования к конкретной ГИС
Состав работ по защите государственной информационной системы зависит от её назначения, архитектуры, класса, обрабатываемой информации и дополнительных нормативных режимов.
Нельзя взять один набор документов и технических средств и одинаково применить его к любой ГИС.
Приказ ФСТЭК №117 устанавливает базовые требования к некриптографической защите государственных информационных систем и ряда других систем публичного сектора. Конкретные меры и способы их реализации определяются уже применительно к конкретному объекту.
Границы, класс защищённости и состав информации
Первый вопрос — что именно входит в защищаемый контур.
На этом этапе учитываются правовое основание создания системы, оператор и владелец, состав обрабатываемой информации, площадки и сегменты. При обследовании определяются серверы и рабочие места, сетевые сегменты, каналы связи, программное обеспечение, интеграции, внешние подключения, пользователи и процессы обработки информации.
Для ГИС устанавливается один из классов защищённости — К1, К2 или К3. Класс определяется для конкретной системы в установленном порядке и влияет на дальнейший состав требований.
Поэтому начинать проект с вопроса «какие СЗИ купить?» рано. Сначала нужно определить границы объекта, его характеристики и требования, а затем выбирать способы их реализации.
Модель угроз и меры защиты информации
Следующий этап — определить, какие угрозы актуальны для конкретной архитектуры и условий эксплуатации.
На основе модели угроз и установленных требований выбираются меры защиты информации в ГИС. Они могут реализовываться организационными процедурами, настройками уже используемой инфраструктуры, возможностями операционных систем, специализированными программными и аппаратными средствами или сочетанием нескольких решений.
Поэтому обеспечение безопасности ГИС не сводится к закупке максимального числа сертифицированных продуктов. Каждый компонент должен закрывать конкретную задачу и быть правильно встроен в общую архитектуру.
Когда действуют дополнительные требования
У одной системы одновременно может быть несколько нормативных контуров. Они учитываются только тогда, когда для этого есть основания, связанные с данными, архитектурой или назначением конкретной ГИС.
Если в системе обрабатываются персональные данные, дополнительно применяются требования к их защите. Они не заменяют требования к самой ГИС, а действуют вместе с ними. Если задача затрагивает разработку или согласование организационно-распорядительной документации по этому режиму, отдельным следующим шагом может быть услуга «Разработка и сопровождение ОРД по персональным данным».
Если организация может являться субъектом КИИ, а конкретная ГИС — объектом КИИ, применимость этого режима необходимо определить отдельно. Сам по себе статус государственной информационной системы автоматически не делает её объектом КИИ. Когда требуется определить или категорировать такой объект, профильным следующим шагом становится «Категорирование объектов КИИ».
При использовании криптографических средств учитываются требования ФСБ. Необходимость применения СКЗИ определяется для конкретной системы; с 11 сентября 2026 года соответствующую область для охватываемых государственных систем регулирует приказ ФСБ №321.
Дополнительные условия могут возникать при взаимодействии с ГосСОПКА, использовании внешних электронных сервисов и определённых вариантов хостинговой инфраструктуры. Они также учитываются только тогда, когда соответствующий режим применим к архитектуре и условиям эксплуатации конкретной ГИС.
Поэтому требования к защите ГИС следует определять не по универсальному чек-листу, а исходя из характеристик конкретной системы.
Жизненный цикл защиты ГИС
Вопросы безопасности лучше решать одновременно с созданием или модернизацией самой ГИС. Если вернуться к ним только перед вводом в эксплуатацию, может выясниться, что уже настроенную инфраструктуру приходится переделывать, а документацию — существенно дорабатывать.
Работы можно представить как последовательность из семи этапов:
1. Обследование. Определяем границы системы, оборудование, ПО, сети, пользователей и имеющиеся документы.
2. Определение требований. Устанавливаем класс защищённости и дополнительные нормативные режимы.
3. Моделирование угроз. Анализируем архитектуру, условия эксплуатации и актуальные угрозы.
4. Проектирование. Выбираем организационные и технические способы реализации необходимых мер.
5. Внедрение. Настраиваем инфраструктуру и СЗИ, вводим необходимые документы и процессы.
6. Контроль соответствия. Проверяем, действительно ли предусмотренные меры реализованы и работают.
7. Эксплуатация. Отслеживаем изменения и поддерживаем систему защиты в актуальном состоянии.
| Этап | Что делаем | Что получает заказчик |
|---|---|---|
| Обследование | Определяем границы, оборудование, ПО, сети, пользователей и документы | Объективную картину исходного состояния |
| Определение требований | Устанавливаем класс и применимые нормативные режимы | Требования для конкретной ГИС |
| Моделирование угроз | Анализируем архитектуру и актуальные угрозы | Модель угроз и основания для выбора мер |
| Проектирование | Выбираем организационные и технические решения | Проектную и техническую документацию |
| Реализация | Настраиваем инфраструктуру, внедряем СЗИ и необходимые процессы | Реализованную систему защиты |
| Контроль | Проверяем фактическое выполнение требований | Результаты испытаний и оценки |
| Эксплуатация | Контролируем изменения и состояние системы | Поддержание защиты в актуальном состоянии |
Создание и модернизация
При создании новой ГИС требования желательно определить до окончательного выбора архитектуры и закупки оборудования. Это снижает риск ситуации, когда уже приобретённые решения приходится менять из-за требований безопасности.
Для действующей системы работа начинается с анализа изменений: появились ли новые серверы и рабочие места, обновилось ли программное обеспечение, изменились ли сетевые взаимодействия, интеграции, состав пользователей или внешние подключения.
Не каждое изменение требует перестраивать всё заново. Но необходимо определить, влияет ли оно на модель угроз, реализованные меры и результаты ранее проведённых испытаний.
Ввод в эксплуатацию и аттестация
К моменту проведения испытаний предусмотренные меры должны быть не только описаны в документах, но и фактически реализованы.
Проверяются организационные мероприятия, технические средства, программное обеспечение, настройки и другие компоненты в установленных границах объекта.
С 1 сентября 2026 года порядок аттестации применяется с изменениями, внесёнными приказом ФСТЭК №60. Для предусмотренных этим порядком категорий систем используются дополнительные методы контроля, включая анализ уязвимостей и тестирование на проникновение. Это не означает, что пентест автоматически обязателен для любой ГИС.
Эксплуатация и изменения
После ввода в эксплуатацию работа с системой защиты продолжается.
Меняется инфраструктура, устанавливаются обновления, появляются новые пользователи, программные компоненты и интеграции. Вместе с этим необходимо контролировать настройки СЗИ, актуальность модели угроз и документации.
Замена приказа №17 на №117 сама по себе не означает автоматическую утрату ранее выданного аттестата. При модернизации оценивается характер изменений и определяется необходимость дополнительных испытаний по действующему порядку.
Почему для защиты ГИС выбирают «Бизнес Навигатор»
Опыт, лицензии, широкая география и результаты проекта
«Бизнес Навигатор» работает в ИТ и автоматизации с 2011 года, направление информационной безопасности развивает с 2012 года.
В проектах учитываем не только требования нормативных документов, но и фактическую ИТ-среду: серверы и рабочие места, сети, программное обеспечение, интеграции, средства защиты, пользователей и внешние подключения.
У компании есть лицензия ФСТЭК России на деятельность по технической защите конфиденциальной информации и лицензия ФСБ на работы и услуги в области криптографической защиты информации.
Работаем с заказчиками из Москвы и Московской области, Самары и Самарской области, а также других регионов России. Аналитические и проектные задачи, которые не требуют присутствия на объекте, можем выполнять удалённо. Для обследований, испытаний и других работ на площадке возможен выезд специалистов.
Состав результата зависит от выбранного этапа. Это может быть отчёт по обследованию, комплект ОРД, проектные и технические решения, результаты контрольных или аттестационных работ, рекомендации по развитию процессов либо комплекс подготовленной документации и реализованных мер.
Стоимость зависит от масштаба и распределённости ГИС, количества площадок и компонентов, класса защищённости, состояния существующей документации и СЗИ, объёма технических работ, необходимости проектирования, поставки оборудования и выезда специалистов.
Поэтому сначала определяем границы задачи и состав работ, а затем рассчитываем стоимость проекта.
Отзывы заказчиков по проектам информационной безопасности
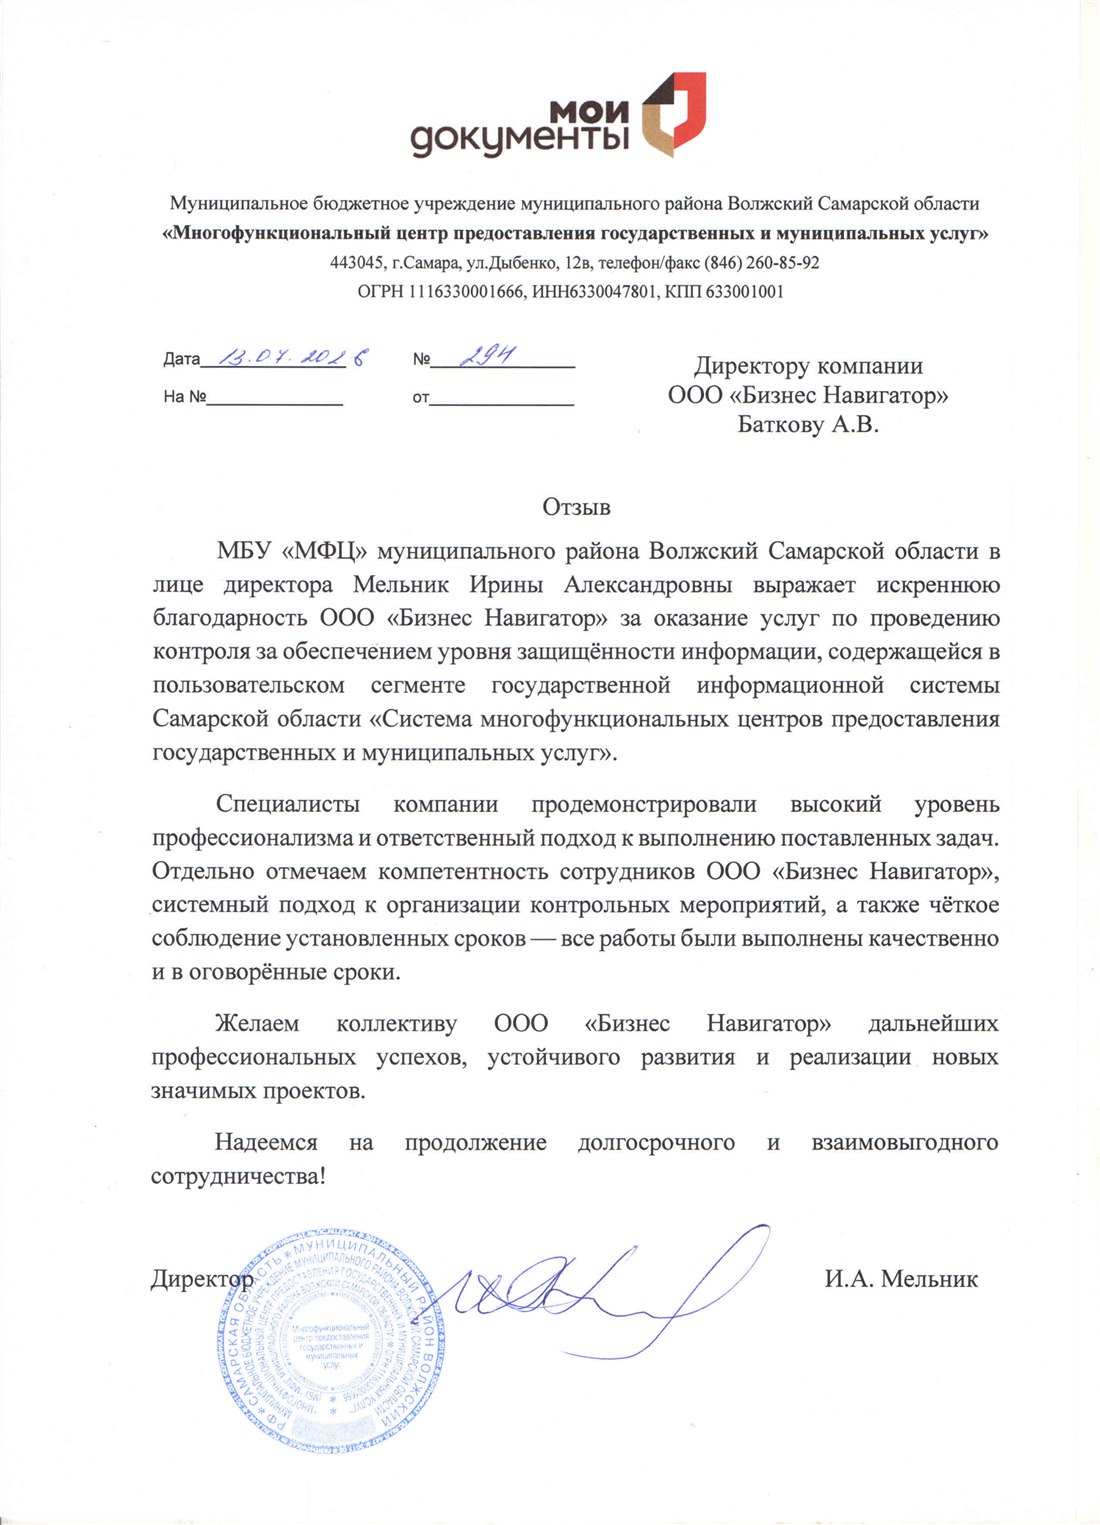
- МБУ «МФЦ» муниципального района Волжский Самарской области
Контроль уровня защищённости информации в пользовательском сегменте ГИС Самарской области. Заказчик отметил профессионализм, системный подход и соблюдение сроков.
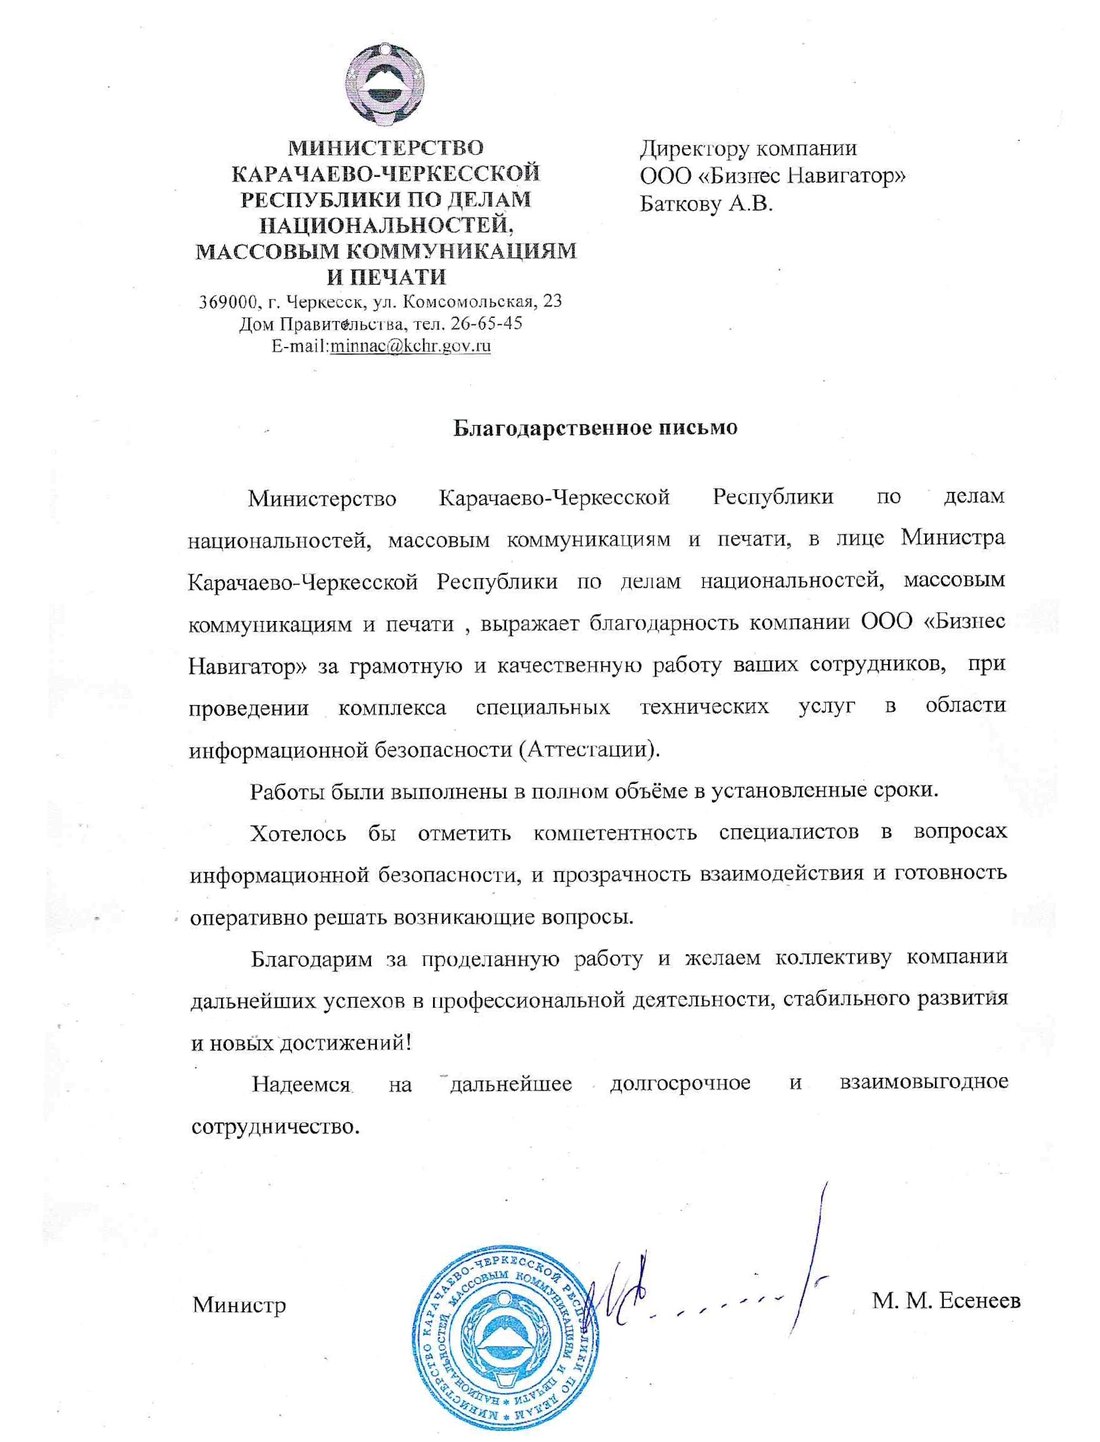
- Министерство Карачаево-Черкесской Республики
Комплекс специальных технических услуг в области информационной безопасности. Заказчик отметил качество работ, компетентность специалистов и соблюдение сроков.
Частые вопросы о защите ГИС
Какие информационные системы относятся к ГИС?
Статус системы определяется её правовым основанием, назначением и условиями создания и эксплуатации. Сам по себе факт использования информационной системы государственным органом ещё не означает автоматически, что она является ГИС.
Приказ ФСТЭК №17 ещё действует для ГИС?
Нет. С 1 марта 2026 года его заменил приказ ФСТЭК России №117. С 1 сентября 2026 года действует основная часть изменений, внесённых приказом №137. Для отдельных положений установлена более поздняя дата вступления в силу.
Какие классы защищённости бывают у ГИС?
Для государственных информационных систем используются классы К1, К2 и К3.
Конкретный класс определяется для самой системы в установленном порядке и влияет на применимые требования. Определять его только по размеру организации, числу компьютеров или названию ведомства некорректно.
Нужна ли аттестация ГИС?
Необходимость и границы аттестационных работ определяются применительно к конкретной системе и объекту информатизации с учётом действующих требований.
Если объект подлежит аттестации, к моменту испытаний необходимые меры должны быть реализованы и документированы, а фактическое состояние инфраструктуры — соответствовать подготовленным материалам. Аттестация проводится по действующему порядку ФСТЭК №77, а требования к защите самой ГИС определяются, в частности, приказом №117.
Когда для ГИС нужны СКЗИ?
Криптографические средства не применяются автоматически только из-за статуса ГИС.
Необходимость их использования определяется с учётом архитектуры, способов обработки и передачи информации и других условий конкретной системы. Если СКЗИ применяются, дополнительно учитываются требования ФСБ.
Можно заказать отдельную услугу или только полный комплекс?
Возможны оба варианта.
Можно привлечь нас только для аудита, разработки ОРД, проектирования, сопровождения, оценки зрелости или аттестационных работ.
Если нужен проект под ключ, можем начать с обследования, подготовить документы и проектные решения, поставить и настроить оборудование и СЗИ и довести объект до итоговых испытаний.
Если часть работ заказчик уже выполнил корректно, повторять её без необходимости не требуется.
Обязателен ли пентест ГИС?
Нет, не для каждой системы.
Тестирование на проникновение проводится, когда оно предусмотрено применимыми требованиями для конкретного объекта либо включено в согласованную программу технического аудита или контрольных мероприятий.
Нужно ли проходить всю процедуру заново после модернизации?
Не всегда.
Сначала необходимо определить, что изменилось: границы объекта, архитектура, оборудование, программное обеспечение, сетевые взаимодействия или реализованные меры.
После этого устанавливается необходимый объём дополнительных проверок. Сам факт модернизации ещё не означает, что весь процесс нужно начинать с нуля.
От чего зависит стоимость работ?
Основные факторы — масштаб и распределённость системы, количество площадок и компонентов, класс защищённости, состояние документации и уже реализованных средств, глубина технических работ, необходимость проектирования и поставки оборудования, а также выезд специалистов.
Корректную оценку можно подготовить после получения основных сведений о ГИС и текущей задаче.
Нужно определить, какие работы нужны вашей ГИС?
Перешлите нам на zakaz@securitybn.ru имеющуюся документацию и краткие сведения об инфраструктуре: назначение системы, количество площадок, серверов и рабочих мест, установленный класс, используемые средства защиты и текущую задачу.
Мы изучим исходные данные и предложим необходимый состав работ — от отдельного аудита до комплексной подготовки, аттестации и последующфего сопровождения.